Dopo circa 700 punti vendita colpiti in Francia a metà ottobre, nella notte tra l'1 e il 2 novembre 2026 una seconda ondata di attacchi informatici ha raggiunto i frigoriferi dei supermercati in una decina di Paesi europei, Italia compresa. Gli attaccanti hanno preso il controllo da remoto degli impianti e alzato le temperature fino a rovinare la merce.
Cosa è successo
In Francia, l'11 e 12 ottobre, sono stati colpiti soprattutto Intermarché e Coopérative U, con banchi frigo oltre i 50 °C e alcuni principi d'incendio. A novembre lo stesso schema si è ripetuto in Belgio, Lussemburgo, Paesi Bassi, Irlanda, Svezia, Finlandia, Estonia e Portogallo. In Italia sono stati coinvolti oltre 20 supermercati in Sicilia (tra cui punti vendita Coop e Decò), cinque nell'area di Napoli, due a Sassari, alcuni in Abruzzo, più un'azienda di ristorazione toscana e una di surgelati emiliano-romagnola. Per Palazzo Chigi l'impatto è stato limitato e non ci sono rischi per la salute.
Come funziona l'attacco
Il bersaglio è la centralina che governa i banchi frigo, collegata in rete per la manutenzione a distanza. Dove è raggiungibile da internet senza protezioni, gli attaccanti avviano cicli di sbrinamento continui o impostano temperature impossibili. Sono coinvolti controller Danfoss, Copeland e Dixell; secondo Danfoss, dopo gli avvisi di ottobre circa 5.000 impianti erano ancora esposti. Non ci sono riscatti: lo scopo è il sabotaggio.
Chi c'è dietro
Il 9 novembre la Francia ha attribuito gli attacchi di ottobre a un'unità informatica legata ai Pasdaran iraniani, annunciando sanzioni. Per la seconda ondata non c'è ancora un responsabile ufficiale: i gruppi filorussi NoName057(16) e Z-Pentest l'hanno rivendicata, il Cremlino nega, e in Italia indaga la Polizia postale.
Le risposte delle autorità
Il 3 novembre l'ACN ha richiamato con urgenza le misure per la filiera del freddo già diffuse a ottobre e Palazzo Chigi ha riunito Agenzia e intelligence. Il 5 novembre CISA, FBI e altre agenzie statunitensi hanno pubblicato un avviso congiunto sulla sicurezza della refrigerazione industriale.
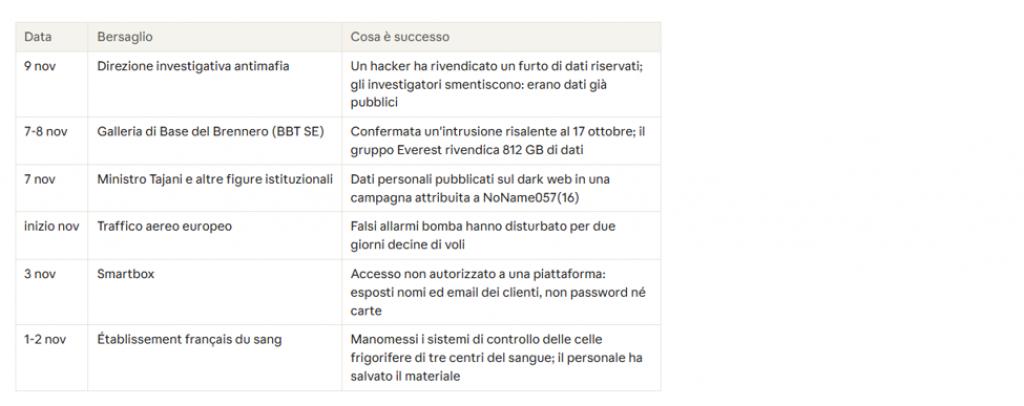
Non solo frigoriferi
Cosa devono fare le aziende
Le raccomandazioni di ACN, CISA e dei produttori convergono su pochi punti concreti, validi per supermercati, magazzini, mense, farmacie e qualsiasi impianto gestito da remoto:
-
Fare l'inventario dei dispositivi collegati in rete (centraline frigo, climatizzazione, allarmi) e verificare quali sono raggiungibili da internet.
-
Togliere l'esposizione diretta: l'accesso remoto deve passare da VPN con autenticazione a più fattori, mai da un'interfaccia web aperta.
-
Cambiare le password di fabbrica e usare credenziali diverse per ogni impianto.
-
Aggiornare il firmware e sostituire o isolare gli apparati fuori supporto.
-
Separare la rete degli impianti da quella amministrativa e dal Wi-Fi del negozio.
-
Controllare i manutentori: chi accede da remoto, con quali credenziali, con quali registrazioni degli accessi. Il fornitore esterno fa parte della superficie d'attacco.
- Tenere un allarme indipendente sulle temperature e una procedura per ritirare la merce esposta, coerente con il piano HACCP.
Anche gli obblighi di legge entrano in gioco
Se l'azienda rientra nel perimetro NIS2, un incidente significativo va segnalato al CSIRT Italia con una pre-notifica entro 24 ore.
Se l'intrusione coinvolge dati personali (clienti, dipendenti, videosorveglianza), scatta la valutazione di data breach ai sensi del GDPR, con eventuale notifica al Garante entro 72 ore.
© 2026 01 S.r.l. – Riproduzione riservata. Articolo originale elaborato a partire da fonti sul web